




Sécurité informatique & pentest
Nous auditons la sécurité des applications web et mobiles, des API et du code source. Nous associons tests de pénétration, revue de code et de configuration, en nous appuyant notamment sur OWASP Top 10, ASVS et WSTG. Vous recevez un rapport avec les vulnérabilités hiérarchisées selon le risque réel et la priorité de correction. Si vous le souhaitez, nous pouvons également mettre en œuvre les corrections et réaliser un retest.
Ils nous ont fait confiance
Bases
Ce qu'apporte un audit de sécurité et en quoi il diffère du test de pénétration
L'audit de sécurité d'une application web consiste à vérifier si l'application peut être détournée de son usage : contourner la connexion, consulter les données d'autrui, exécuter une opération sans autorisation, extraire des données de la base. Le point de référence est OWASP — une liste largement reconnue des classes de vulnérabilités les plus fréquentes. Pentest et audit sont souvent confondus. Le pentest est une tentative d'intrusion dans un temps limité : il montre ce qui peut être exploité maintenant. L'audit est plus large — il couvre aussi la configuration, les droits et les dépendances, et répond à la question : où se cache le risque dans ce système ? En pratique, un audit bien mené contient des éléments des deux.
Un audit est nécessaire quand l'application traite des données personnelles ou des paiements, quand un client ou une réglementation l'exige, quand le prestataire a changé et que personne ne sait ce qu'il y a dedans, ou simplement avant de livrer le produit à un public plus large. Il ne remplace pas l'hygiène continue : mises à jour des dépendances, revues de code et sauvegardes, qui coûtent moins cher que n'importe quel audit.
Voir une sélection de projets livrés pour nos clients
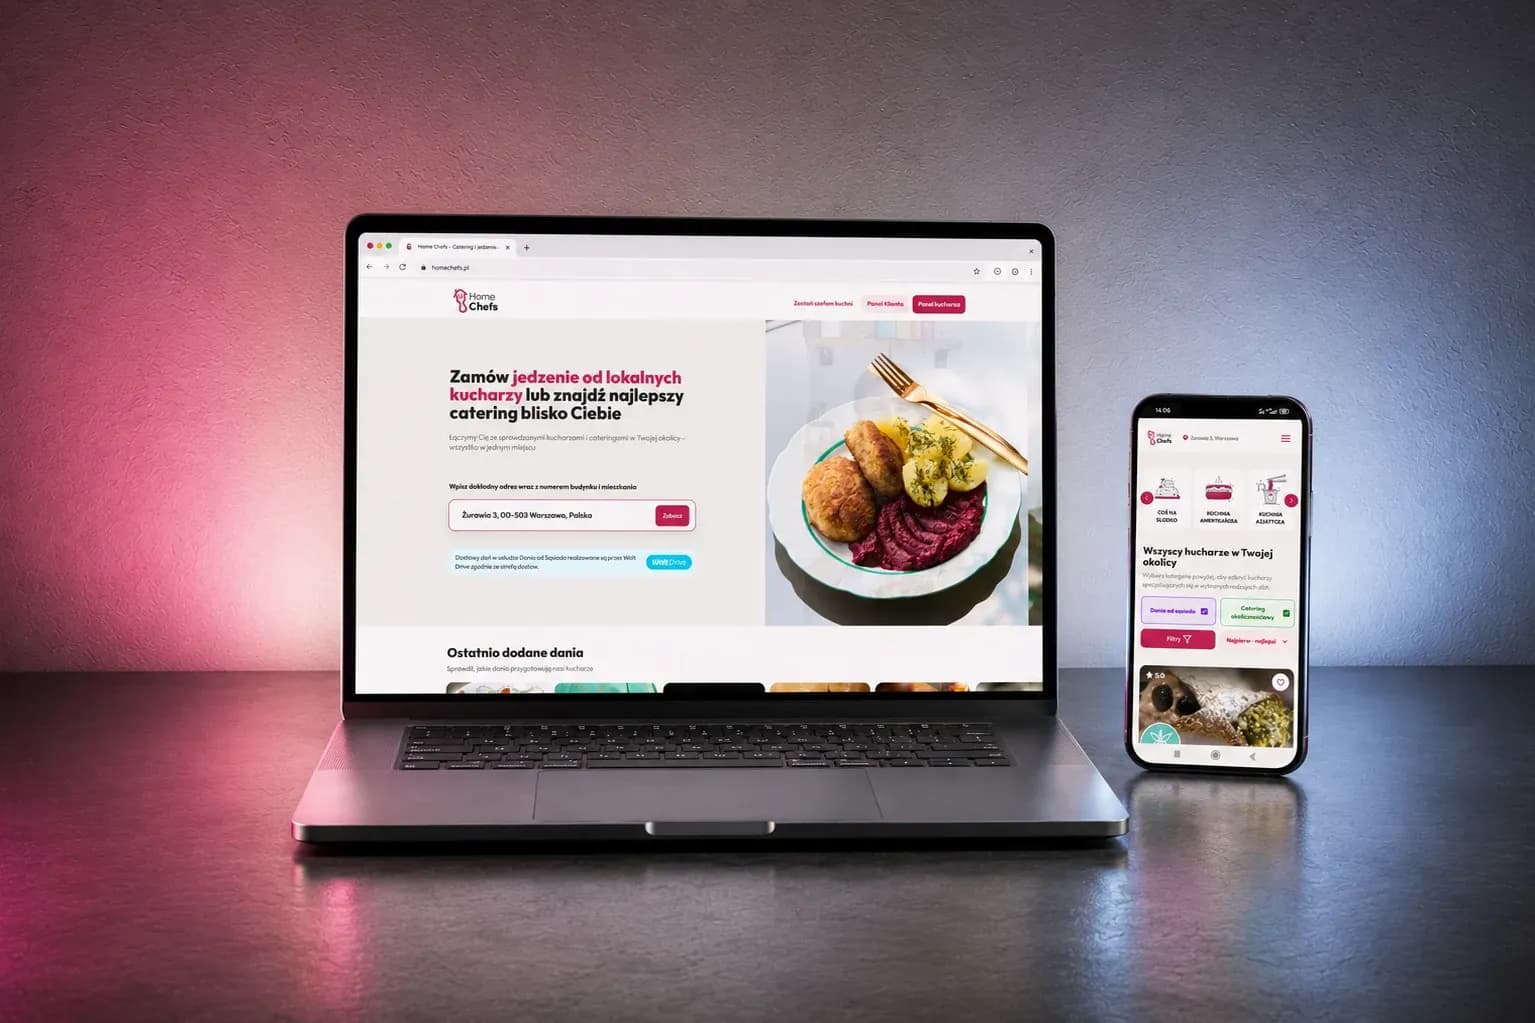
Marketplace de plats maison livrés par Wolt — vente légale de ses propres préparations
Client: HomeChefs
Secteur: FoodTech
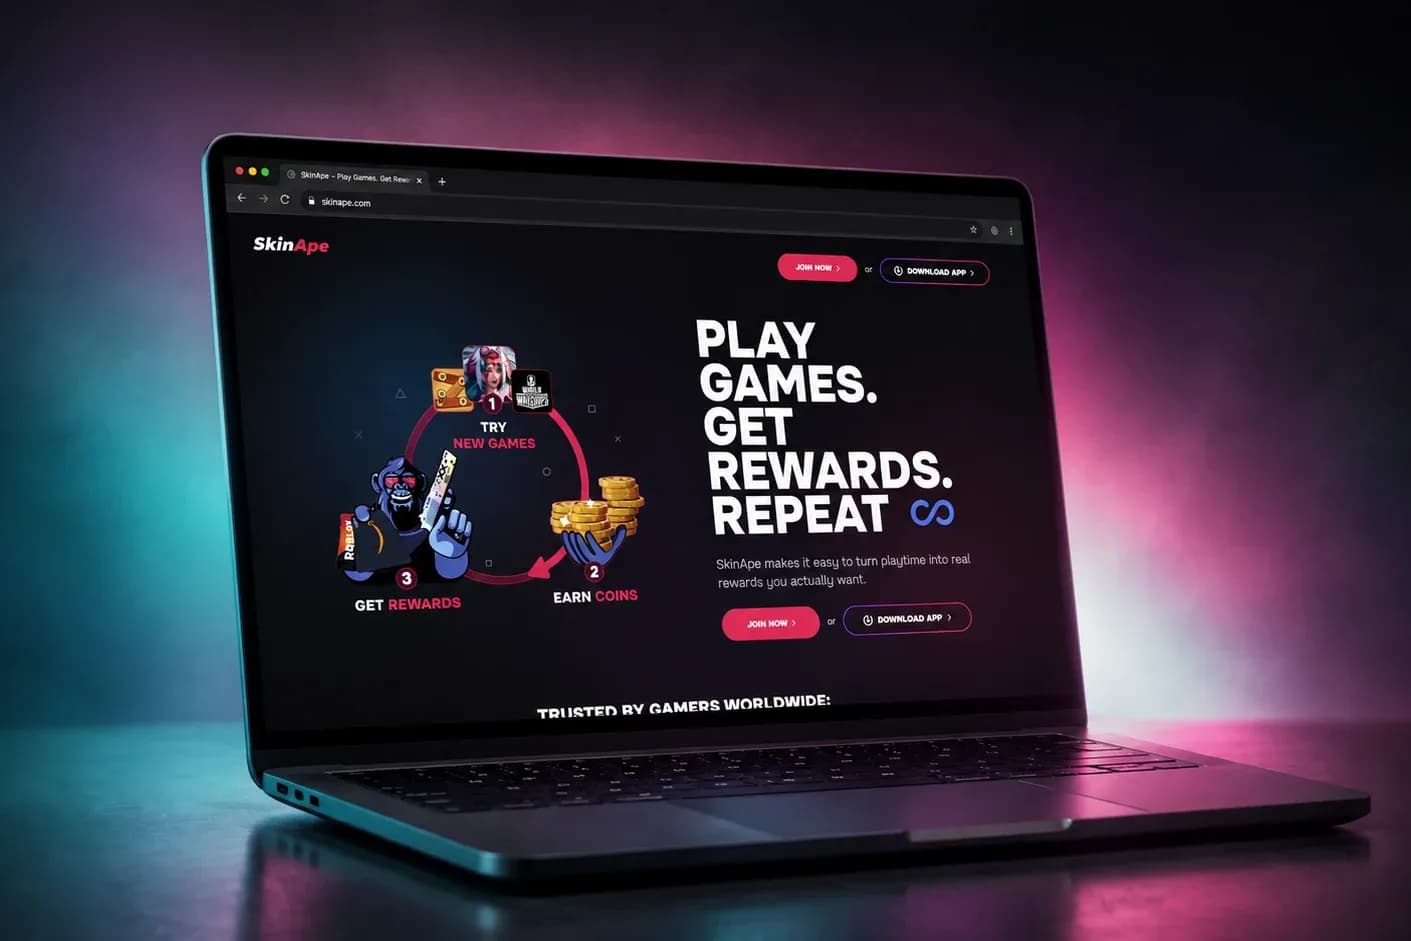
„Le site a été mis en ligne et fonctionne bien et rapidement. Un gros point fort : nous sommes bien positionnés. L'équipe de Boring Owl travaille de manière professionnelle et s'implique beaucoup dans le projet. Ils sont également flexibles et possèdent une grande expertise dans leur domaine.”
Michał Rugiełło — E-Commerce Director, Kwant Hurtownie Elektryczne
Avis Clutch (traduit de l'anglais)
Déroulement
Comment se déroule un audit de sécurité d'application ?
Nous commençons par définir le périmètre : quels éléments de l'application nous testons, quels rôles utilisateur nous couvrons, quel environnement nous utilisons et quelles zones sont hors périmètre. Les tests se déroulent en général sur l'environnement de test. S'il faut vérifier la production, nous fixons au préalable les règles de fonctionnement, la fenêtre de test et un contact. Le livrable est un rapport avec la liste des constats hiérarchisée selon le risque réel, la description permettant de reproduire chaque cas et la recommandation de correction. Nous pouvons également appliquer les correctifs et les vérifier lors du retest.
De votre côté, nous avons besoin d'accès, de l'accord du propriétaire du système pour les tests et d'une personne qui répond vite en cas de besoin. Les formalités — contrat et NDA — se règlent avant la reconnaissance, pas pendant.
Le délai dépend de la taille de l'application, du nombre de rôles utilisateur et de l'accès au code — un audit avec accès au code est plus précis et en général plus rapide qu'un test à l'aveugle.
Décisions
Décisions à prendre avant l'audit et après
Avec ou sans accès au code. Tester sans connaître le système reproduit la situation d'un attaquant extérieur. Tester avec accès au code trouve plus et plus vite. Si l'objectif est la sécurité, et non la reconstitution d'une attaque réelle, la seconde approche offre plus pour le même budget.
Que faire de la liste des constats. Un rapport sans corrections appliquées ne change pas le niveau de risque — il change seulement l'état des connaissances. Prévoyez le budget des correctifs en même temps que l'audit, pas au trimestre suivant.
À quelle fréquence. Un audit ponctuel décrit l'état à une date donnée. Une application développée chaque semaine s'en éloigne immédiatement. Il est moins coûteux d'intégrer des revues dans le processus de développement que de répéter un audit complet.
Ce qu'il ne faut pas faire. Ne testez pas en production sans fenêtre convenue et sans plan de rollback. Ne publiez pas les détails des constats avant correction. Et ne confondez pas la conformité à une liste d'exigences avec une preuve de sécurité — ce sont deux choses différentes.
Périmètre
Audits selon OWASP, corrections par nos propres mains
La plupart des cabinets d'audit s'arrêtent au document. Nous pouvons aller plus loin : nous appliquons les correctifs nous-mêmes, car nous développons au quotidien sur les mêmes stacks que ceux que nous auditons — de Next.js et Node.js aux CMS headless et aux applications dans Docker. Pas besoin de traduire le rapport à une autre équipe ni d'attendre qu'elle lui fasse une place dans son backlog.
Nous auditons également des systèmes que nous n'avons pas construits. C'est d'ailleurs le cas le plus fréquent : quelqu'un d'autre a écrit le code, il n'y a pas de documentation. Nous commençons alors par l'inventaire, pas par les tests.
Technologies que nous utilisons
- Périmètre de travail
Nous auditons et durcissons des applications dans le stack que nous construisons nous-mêmes — Node.js et Next.js — ainsi que leurs environnements conteneurisés dans Docker.
Méthodologie
À quoi ressemble un audit : de la reconnaissance au retest
1. Définition du périmètre — nous précisons les éléments clés de l'application, les rôles utilisateur, l'environnement et les zones exclues des tests.
2. Reconnaissance — nous apprenons la structure de l'application, les API, les intégrations, les droits et les lieux de traitement des données.
3. Tests de sécurité — nous menons des tests manuels appuyés par les outils adaptés, en nous appuyant notamment sur OWASP Top 10, OWASP ASVS et WSTG. Les vulnérabilités critiques sont signalées au fil de l'eau.
4. Rapport — nous décrivons chaque vulnérabilité, son risque, la façon de la reproduire et le correctif recommandé.
5. Corrections — votre équipe peut les appliquer ou nous pouvons le faire nous-mêmes.
6. Retest — nous revérifions les vulnérabilités trouvées et confirmons qu'elles ont été effectivement supprimées.
Règles de collaboration
NDA, accès et sécurité des tests
Nous pouvons signer un NDA avant même de transmettre les détails techniques. Les accès ne nous sont donnés que pour la durée de l'audit, et les informations sur les vulnérabilités trouvées ne vont qu'aux personnes que vous désignez. Les tests se déroulent principalement sur l'environnement de test. Si le périmètre inclut la production, nous définissons au préalable le mode opératoire et désactivons les tests qui pourraient affecter la disponibilité ou les données.
Pendant toute la durée de l'audit, vous êtes en contact avec la personne qui mène les tests. Au besoin, nous pouvons les interrompre immédiatement.
Résultat
Ce que vous recevez après l'audit
- Rapport technique. Chaque vulnérabilité confirmée comprend la description du problème, l'évaluation du risque, la façon de la reproduire et la recommandation de correction. Nous préparons le rapport pour que l'équipe de développement puisse se mettre au travail immédiatement.
- Priorités de correction. Tous les problèmes n'exigent pas une action immédiate. Nous aidons à déterminer quelles vulnérabilités supprimer en priorité et lesquelles planifier plus tard.
- Synthèse métier. Les conclusions essentielles sont également présentées sous une forme accessible aux personnes non techniques.
- Retest. Après la mise en place des changements, nous revérifions les vulnérabilités trouvées. Si vous le souhaitez, nous pouvons également nous charger des correctifs en amont.
FAQ
Questions que l'on nous pose avant l'audit
- Le pentest se concentre sur l'exploitation concrète des vulnérabilités et simule l'action d'un attaquant. L'audit peut avoir un périmètre plus large et couvrir également le code, la configuration, les dépendances ou l'architecture. En pratique, nous combinons souvent les deux approches.
- Cela dépend de la taille de l'application, du nombre de fonctions et de rôles utilisateur, du périmètre des API et de l'accès au code. Après une courte prise de connaissance du système, nous pouvons déterminer le périmètre et le calendrier des tests.
- Le prix dépend surtout du périmètre de l'application, du nombre de zones testées et du modèle de tests retenu. Avant de commencer, nous définissons le périmètre, ce qui précise exactement ce que couvre le devis.
- Pas toujours. Nous pouvons mener les tests sans accès au code, mais sa mise à disposition permet d'analyser l'application de façon plus précise et, en général, de trouver plus vite la source du problème.
- Par défaut, nous travaillons sur l'environnement de test. Si nous testons la production, nous définissons au préalable le périmètre, la fenêtre de test et les règles de sécurité, afin de limiter le risque d'impact sur les utilisateurs et les données.
- Oui. Nous sommes une équipe de développement, nous pouvons donc non seulement signaler le problème, mais aussi corriger le code et vérifier la solution lors du retest.
- Un audit complet vaut la peine d'être répété après des changements importants dans l'application, des évolutions d'architecture ou avant une mise en production majeure. Pour les systèmes développés en continu, mieux vaut intégrer en plus des revues de sécurité régulières au processus de développement.
Construisons ensemble des produits numériques pour votre entreprise
Articles associés
Intégrations
Tomasz Kozon
26 oct. 2026
IA
Tomasz Kozon
20 oct. 2026
IA
Tomasz Kozon
23 sept. 2026
IA
Tomasz Kozon
16 août 2026
Vous envisagez un audit de sécurité de votre application ?
Pentests selon OWASP Top 10, revue de code et audit RGPD — un rapport avec les vulnérabilités hiérarchisées selon le risque réel, pas une liste d'alertes.
Écrivez-nousAutres services

Développement web
Nous concevons et créons des applications web sur mesure — du MVP qui permet de valider rapidement une idée aux plateformes et systèmes étendus développés sur plusieurs années. Nous construisons aussi bien la couche frontend que le backend, les API, les bases de données, les back-office et les intégrations avec les systèmes externes. Nous travaillons notamment avec Next.js, React, Node.js, NestJS, Python, PostgreSQL et MongoDB. Nous créons des solutions adaptées à un processus métier précis : applications SaaS, systèmes internes, plateformes de vente, sites internet, marketplaces et systèmes CMS.
En savoir plusDesign UX/UI
Nous concevons l'UX/UI d'applications web, mobiles et de systèmes B2B — de l'analyse des besoins utilisateur et des premières maquettes à l'interface livrée et au design system dans Figma. Nous ne concevons pas des écrans isolés du produit. Nous examinons les parcours utilisateur, les données d'analytique et les contraintes technologiques pour créer une solution agréable à utiliser et réalisable rapidement. Après la mise en production du produit, nous pouvons revenir aux heatmaps, aux enregistrements de sessions, à l'analytique et aux entretiens utilisateurs. Les changements suivants découlent alors des données, pas des suppositions.
En savoir plusDéveloppement e-commerce
Nous concevons et déployons des boutiques en ligne et des plateformes e-commerce adaptées au modèle de vente et aux processus de l'entreprise. Nous travaillons aussi bien avec des solutions prêtes à l'emploi qu'avec une architecture headless et des systèmes de vente dédiés. Nous construisons des e-commerces pour la vente B2C et B2B, les catalogues produits étendus, plusieurs marchés et les marketplaces. Nous intégrons les boutiques aux ERP, WMS, CRM, PIM, aux paiements et à la logistique, concevons des configurateurs de produit et des parcours d'achat non standard. Nous veillons également à la performance, au SEO technique et à préparer la plateforme aux pics de trafic saisonniers.
En savoir plus